


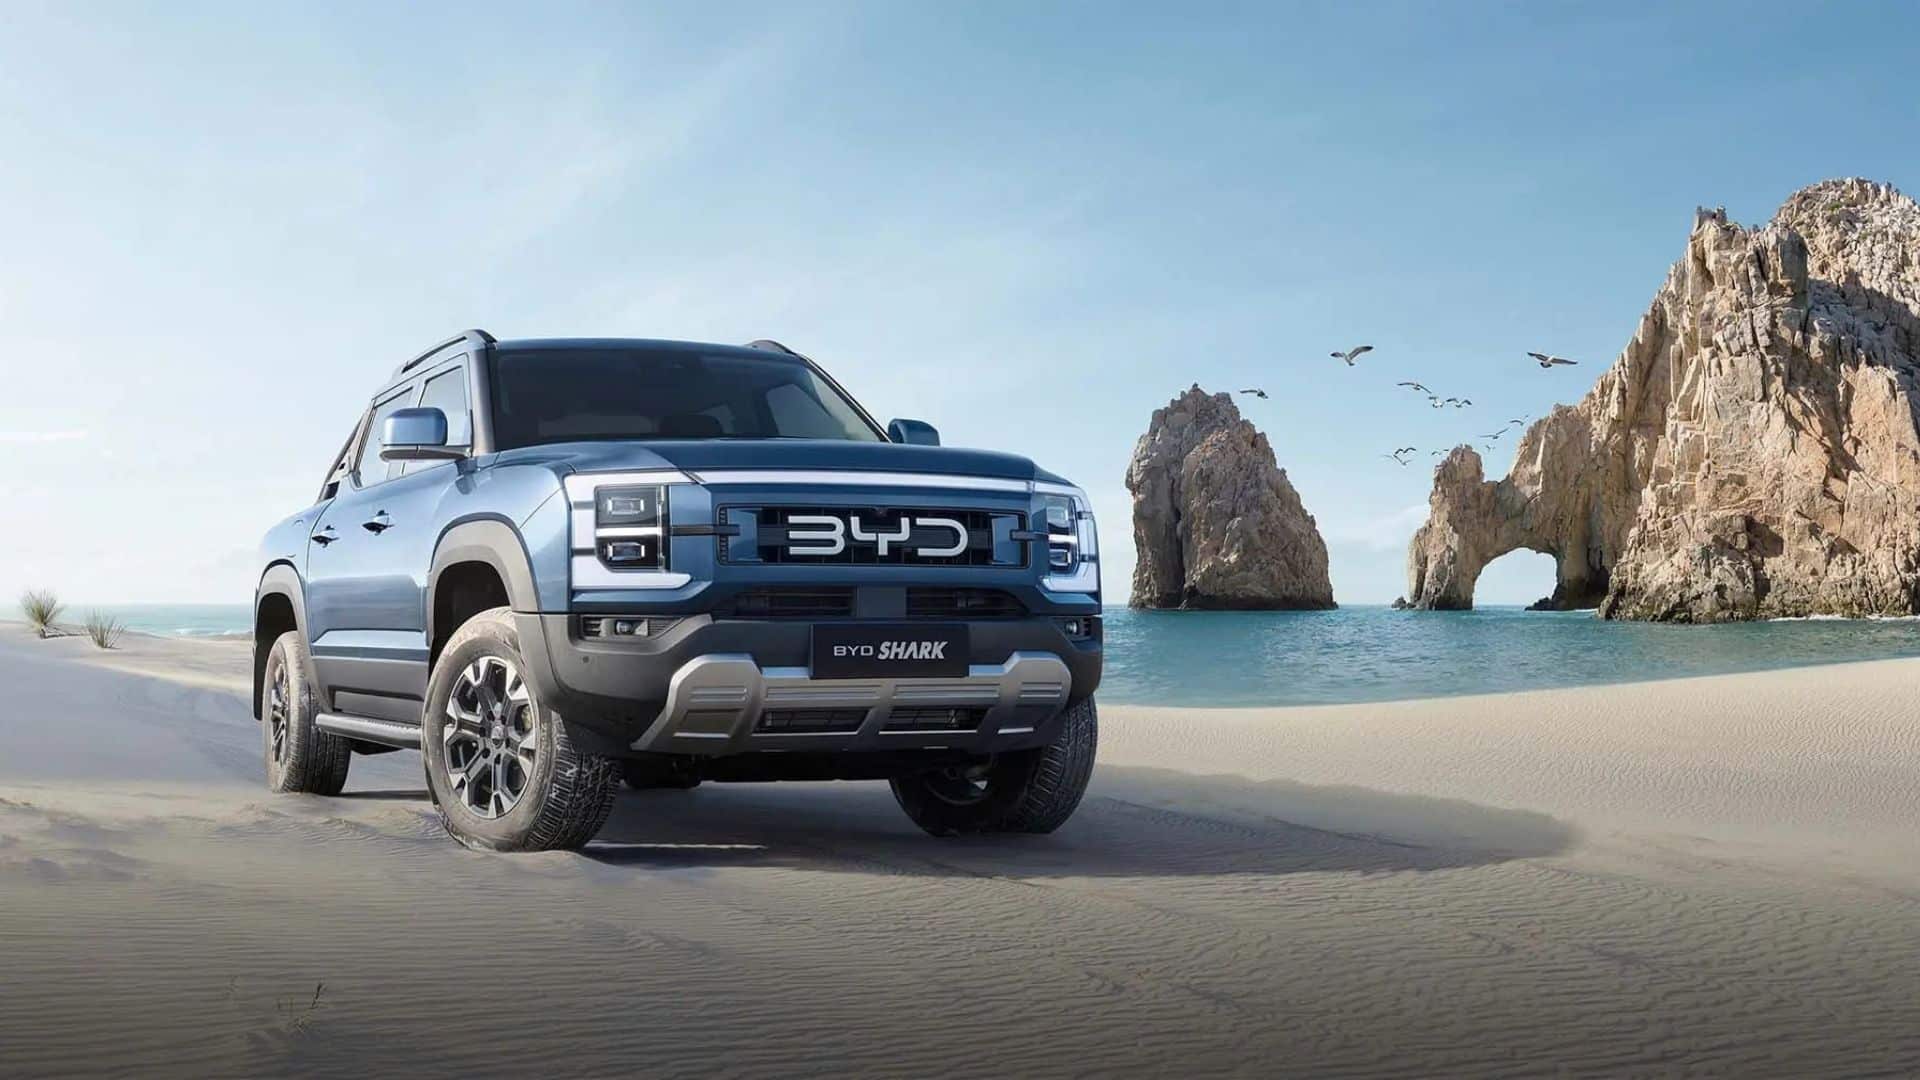
A BYD precisou adotar medidas de segurança contra espionagem depois que pesquisadores da Fortify Labs, na Austrália, conseguiram explorar uma vulnerabilidade em um BYD Shark. Em cerca de duas semanas, o grupo conseguiu acessar dados de localização, chamadas telefônicas e funções da caminhonete, como faróis e limpadores de para-brisa.
A BYD classificou o problema como um “defeito de software”. A falha estava relacionada ao Android Debug Bridge (ADB), uma ferramenta usada para comunicação e depuração de dispositivos Android. O Shark 6 utiliza a central multimídia DiLink, baseada em Android e também presente em outros modelos da BYD e da Denza.
A empresa já adotou uma ação corretiva para remover o caminho que permitia habilitar o ADB pela interface do sistema. A BYD também prepara uma atualização over-the-air (OTA) para o Shark, mas pretende liberá-la somente depois de uma validação rigorosa. A fabricante ainda investiga se outros veículos precisam receber o mesmo patch.
Há, porém, uma diferença importante em relação à ideia de que a caminhonete poderia simplesmente ser invadida à distância. A Fortify Labs esclareceu que o ataque exigiu acesso físico ao veículo para instalar o software na central e fazer uma conexão com a linha do barramento CAN. Depois disso, os pesquisadores conseguiram controlar determinadas funções remotamente. O estudo foi realizado em um Shark 6 Premium 2025 que já estava com as atualizações disponíveis instaladas.
A questão também vai além da BYD. Segundo os pesquisadores, a mesma técnica pode ser aplicável a centrais baseadas em Android de outros fabricantes caso elas não estejam adequadamente protegidas. Isso transforma o caso em um alerta mais amplo para carros conectados, independentemente da origem da marca.
O episódio ainda reacendeu a discussão na Austrália sobre uma possível “Classificação de Estrelas de Segurança Cibernética” ao lado das avaliações do ANCAP. O problema é que, ao contrário de um teste de colisão, uma classificação de cibersegurança pode perder validade conforme novas vulnerabilidades são descobertas.
E o Brasil?
O caso merece atenção por aqui porque a BYD no Brasil também comercializa a Shark. A BYD oferece ainda controle remoto pelo aplicativo, incluindo funções como travamento, climatização e acionamento dos faróis. Isso não significa que essas funções estejam envolvidas na vulnerabilidade descoberta, mas mostra por que a segurança de software passou a ser tão importante quanto a segurança física em carros conectados.
Por enquanto, não há indicação nos materiais consultados de que veículos vendidos no Brasil tenham sido afetados. Ainda assim, como a fabricante está verificando se outros produtos precisam do mesmo patch, o caso de espionagem merece acompanhamento por proprietários da picape híbrida plug-in e de outros modelos da marca.
O evdrops entrou em contato com a BYD e aguarda resposta da montadora sobre a situação do BYD Shark no Brasil. O texto será atualizado em caso de resposta.
Via Autoblog
Deixe um comentário