


Um estudo da Northeastern University (Boston, EUA) descobriu que carros conectados de diversas marcas estavam compartilhando dados pessoais dos usuários com outras empresas.
Durante o estudo, 21 veículos – a maioria deles elétricos – foram “hackeados” com um equipamento especial para interceptar suas comunicações. Também foram testados 30 apps de celular oficiais dos fabricantes (chamados de “aplicativos complementares”).
As marcas testadas são apenas as disponíveis nos EUA: Chevrolet, Cadillac, Dodge, Fiat, RAM, Fisker, Ford, Honda, Land Rover, Lexus, Toyota, Subaru, Lucid, Mercedes-Benz, Nissan, Rivian, Tesla e Volvo.
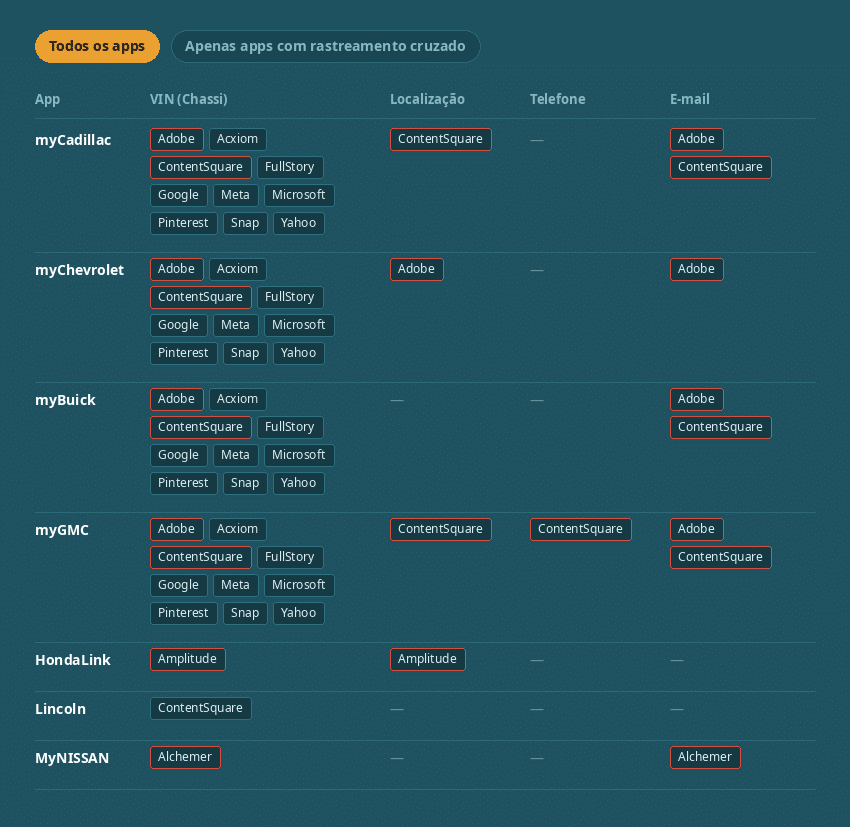
Os pesquisadores descobriram que 19 dos 21 veículos compartilhavam informações com ao menos uma empresa que não era a própria fabricante. Alguns nomes são bem conhecidos: Google, Meta, Microsoft. Outros são empresas que medem os comportamentos do consumidor (rastreamento), como Contentsquare, Alchemer e Acxiom. Sete dos 30 apps compartilharam informações pessoais, como localização, e-mail de cadastro, telefone e o VIN (identificador do chassi) do carro.
Apps espionando
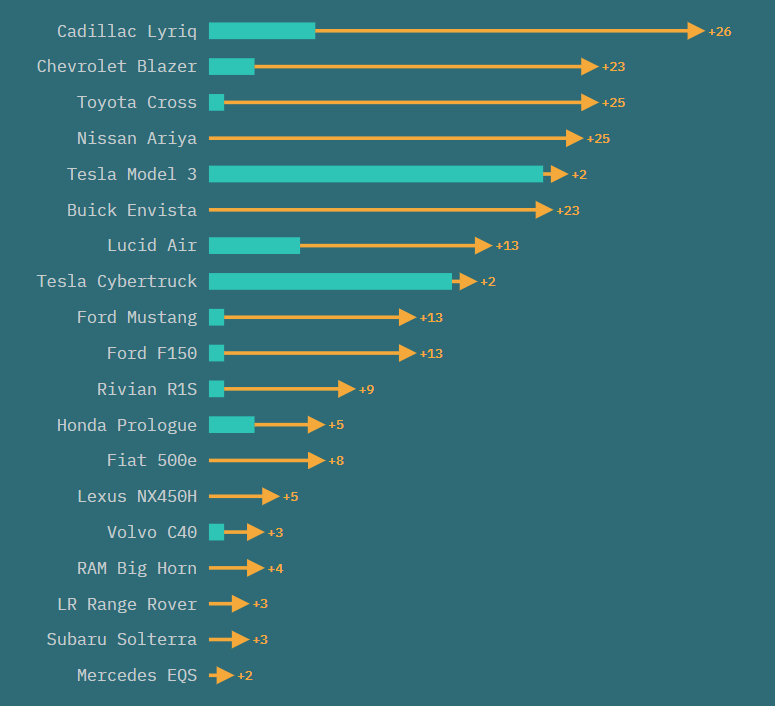
De acordo com os pesquisadores, instalar um app complementar dobrava a exposição do veículo e seu proprietário a empresas de propaganda e rastreamento. Em alguns casos, o veículo acabou exposto a 26 novas empresas de rastreamento ou anúnicos.
Abaixo, o total de empresas contatadas nativamente pelo veículo (barra azul) e o total de empresas adicionais quando o app complementar é instalado (barra laranja).
E abaixo, as empresas que receberam dados diretamente por esses aplicativos e quais dados foram passados:
O que as fabricantes disseram?
Os pesquisadores levaram os resultados de seus testes para as fabricantes, questionando por que estava havendo esse compartilhamento. 14 delas responderam que o problema vem de contratos com provedores de serviços terceirizados. 6 disseram que as funções estavam no próprio browser usado pelos apps. E 7 disseram que lidar com o que um carro definido por software compartilha é responsabilidade do proprietário.
A Honda foi a única empresa entre as contatadas a afirmar que mudaria seu app, prometendo parar de compartilhar localização precisa.
Os pesquisadores notaram que o consumidor tinha apenas três opções se não quisesse compartilhar seus dados:
- Aceitar os termos de uso independentemente de suas opiniões sobre eles;
- Parar de usar funções conectadas, como a partida remota, o app e outras funções úteis;
- Parar de usar o carro
“Nosso estudo revelou uma grande distância entre o que os fabricantes divulgaram publicamente e como os ecossistemas veiculares conectados realmente compartilharam dados pela internet”, concluem os pesquisadores. “Baseado na natureza opaca desses sistemas veiculares, acreditamos que há uma necessidade de transparência para garantir uma maior visibilidade no ecossistema inteiro para identificar e lidar com os danos correspondentes.”
Deixe um comentário